


Tin hoạt động
Tenable | Dự đoán Top 5 xu hướng bảo mật điện toán đám mây năm 2024
.png)
Trong năm 2024, Generative AI (AI tạo sinh) được dự đoán sẽ phát triển mạnh và kết nối chặt chẽ với các công nghệ: IoT, Big Data và Machine Learning... Loại hình AI này không chỉ là “lực lượng mới” của thị trường lao động mà còn là công cụ đắc lực trong việc nâng cao khả năng bảo mật ATTT như phát hiện sự bất thường, dự đoán các mối đe dọa và tự động hóa phản ứng với các sự cố bảo mật.
Tuy nhiên, sự phát triển của Generative AI phụ thuộc chủ yếu vào môi trường điện toán đám mây (cloud). Bởi vậy, nếu các tổ chức không đảm bảo thực hiện các nguyên tắc bảo mật cloud cơ bản trước tiên, thì hình thức trí tuệ nhân tạo này sẽ tiềm ẩn nhiều rủi ro và trở thành mục tiêu tấn công của các hacker. Do đó, đội ngũ ATTT cần cập nhật kịp thời các xu hướng bảo mật để có những phương án phòng chống cũng như ứng phó kịp thời với các sự cố.
Tenable - hãng bảo mật tiên phong trong thị trường quản lý rủi ro an ninh mạng mới đây đã đưa ra dự đoán về Top 5 xu hướng bảo mật đám mây trong năm 2024.
1 - Sự phát triển của nền tảng CNAPP tập trung vào định danh
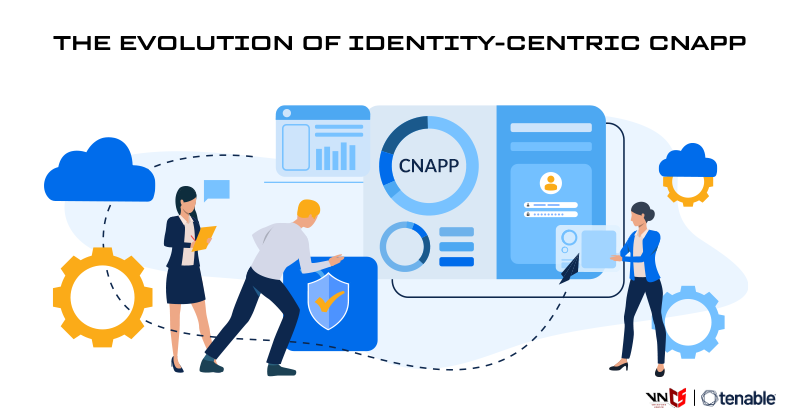
CNAPP – Cloud Native Application Protection Platform là một nền tảng bảo vệ ứng dụng gốc trên cloud, tích hợp các chức năng bảo mật và chính sách tuân thủ vào một nền tảng duy nhất để ngăn chặn, phát hiện và ứng phó với các mối đe dọa.
Trước tình trạng số lượng các cuộc tấn công nhằm vào định danh ngày càng tăng, xu hướng bảo mật danh tính cũng ngày càng phát triển, đặc biệt khi nền tảng CNAPP được tích hợp thêm giải pháp quản lý định danh và quyền truy cập trên môi trường cloud (Cloud Infrastructure Entitlement Management - CIEM).
Do đó, nền tảng CNAPP thế hệ mới có tính năng quản lý truy cập và nhận dạng chi tiết, cung cấp khả năng kiểm soát toàn diện rủi ro liên quan đến bảo mật đám mây trên toàn bộ assets và dữ liệu trong môi trường multi-cloud.
Ngoài cơ chế xác thực tích hợp (consolidated authentication) và đăng nhập một lần (single sign-on), những tiến bộ trong mô hình quản lý truy cập zero trust và giám sát hành vi người dùng sau khi xác thực sẽ giúp nâng cao khả năng kiểm soát và quản lý quyền truy cập vào tài nguyên đám mây một cách chi tiết. Bên cạnh đó, tính năng mới “Just-in-time" (JIT) cung cấp quyền truy cập vào thời điểm cần thiết, trong thời gian ngắn và khi có nhu cầu một cách nhanh chóng, mà không phụ thuộc vào các tài khoản đặc quyền, từ đó, giúp giảm bề mặt tấn công trên môi trường cloud.
- Dự đoán: Việc tích hợp giải pháp CIEM sẽ là bàn đạp thúc đẩy những tiến bộ trong công nghệ CNAPP dựa trên danh tính, đặc biệt trong việc quản lý định danh trên các môi trường multi- và hybrid-cloud.
- Tiến bộ: Tính năng quản lý truy cập tự động, chi tiết để phân tích hành vi và xác thực sẽ ngày càng phổ biến hơn. Điều này giúp tăng cường khả năng bảo mật, đồng thời cải thiện trải nghiệm người dùng.
- Chiến lược thích ứng: Các tổ chức, doanh nghiệp nên đầu tư vào các giải pháp CNAPP cung cấp khả năng quản lý định danh toàn diện và hỗ trợ cho môi trường multi-cloud, giúp đảm bảo khả năng bảo mật trên môi trường hybrid multi-cloud.
2 – Các cuộc tấn công nhằm vào môi trường hybrid và multi-cloud sẽ gia tăng về tần suất và độ tinh vi, dẫn đến các sự cố an ninh mạng lớn và rò rỉ dữ liệu
Những kẻ tấn công sẽ tìm cách khai thác các điểm yếu trên môi trường hybrid cloud để lấy cắp các dữ liệu nhạy cảm được bảo mật trước đó. Theo dự đoán của Google trong báo cáo "Dự báo an ninh mạng 2024", các hacker sẽ nhắm mục tiêu vào những cấu hình sai và khả năng bảo mật định danh yếu trong cơ sở hạ tầng cũng như những lỗ hổng trên các ứng dụng được triển khai trên môi trường hybrid và multi cloud, dẫn đến các cuộc tấn công mạng quy mô lớn vào năm 2024.
- Dự đoán: Các cuộc tấn công trên môi trường hybrid và multi-cloud trở nên tinh vi và diễn ra thường xuyên hơn khi các hacker nhắm mục tiêu vào những lỗ hổng trên môi trường hybrid cloud để truy cập vào kho dữ liệu được bảo mật trước đó bằng cách di chuyển qua bề mặt tấn công mở rộng của cơ sở hạ tầng hybrid cloud.
- Tiến bộ: Có sự tích hợp giữa các công nghệ hybrid và multi-cloud, thúc đẩy việc sử dụng các công nghệ học máy tiên tiến để thực hiện mô hình dự đoán và phân tích rủi ro theo thời gian thực.
- Chiến lược thích ứng: Đánh giá các công cụ quản lý rủi ro để đảm bảo chúng cung cấp khả năng hiển thị toàn diện các asset trên môi trường hybrid và multi cloud cũng như các rủi ro liên quan, để có thể thực hiện quản lý rủi ro chủ động và ứng phó với các sự cố. Đồng thời, cần lựa chọn đơn vị cung cấp nền tảng bảo vệ ứng dụng toàn diện trên môi trường cloud.
3 - Công cụ hợp nhất quy trình bảo mật và DevOps
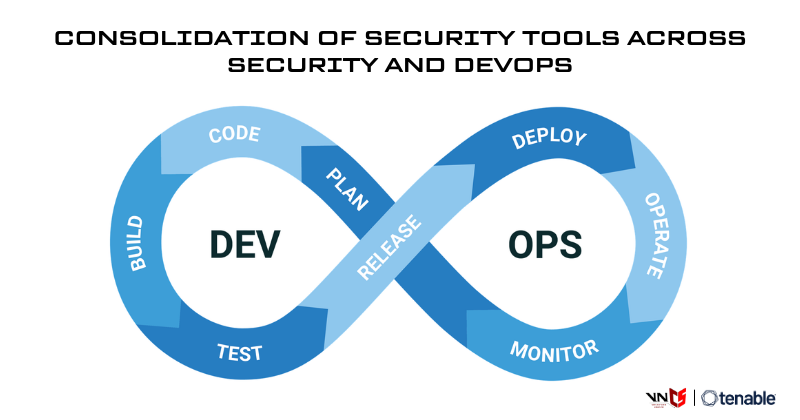
Việc mở rộng bề mặt tấn công trên môi trường hybrid và multi cloud sẽ thúc đẩy nhu cầu về công cụ bảo mật hợp nhất, tích hợp khả năng quản lý rủi ro và threat intelligence với nền tảng giám sát an ninh mạng của các tổ chức. Các môi trường multi cloud và hybrid cloud phức tạp sẽ thúc đẩy nhu cầu cần có những công cụ thông minh để tự động hóa các quy trình thủ công, đưa ra điểm cần ưu tiên cần khắc phục và giảm số lượng cảnh báo dương tính giả.
Các tổ chức sẽ cần các công cụ hợp nhất tích hợp quy trình bảo mật và DevOps để tăng cường sự hợp tác giữa các nhóm bảo mật, đào tạo về cách ứng phó với các sự cố, giúp giảm khối lượng công việc cho đội ngũ bảo mật và cung cấp cái nhìn hợp nhất về tình trạng bảo mật tổng thể.
- Dự đoán: Các nền tảng bảo vệ ứng dụng hợp nhất tích hợp quy trình bảo mật và DevOps sẽ giúp các tổ chức tăng cường hợp tác giữa các nhóm bảo mật và giảm các cảnh báo giả một cách hiệu quả.
- Tiến bộ: Xu hướng tích hợp các biện pháp bảo mật vào quy trình DevOps, cùng với nhu cầu sử dụng công cụ thông minh để tự động hóa các quy trình thủ công trên các bề mặt tấn công mở rộng ngày càng tăng.
- Chiến lược thích ứng: Đầu tư vào các công cụ bảo mật cloud, tích hợp quy trình phát triển và DevOps toolchains. Tận dụng các công cụ bảo mật tự động bằng cách sử dụng các công nghệ “shift-left”, như giải pháp dò quét cơ sở hạ tầng dưới dạng mã (IaC), nhằm bảo vệ tổ chức khỏi các cuộc tấn công chuỗi cung ứng.
4 - Mô hình Platform Engineering phát huy tối đa hiệu quả
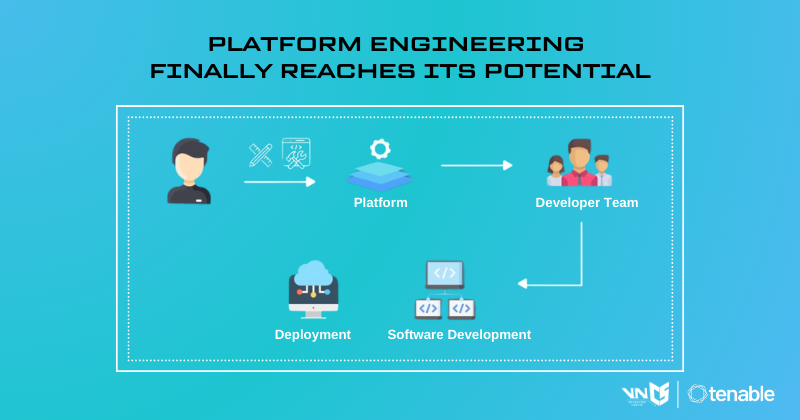
Platform Engineering là một mô hình mới trong việc chuẩn hoá thiết kế và xây dựng chuỗi công cụ (toolchains) cũng như workflow để mang lại khả năng tự phục vụ (self-service) cho các doanh nghiệp phần mềm trong kỷ nguyên điện toán đám mây.
Hiện tại, platform engineering được xem là một lĩnh vực mới nổi và đang gây được nhiều tiếng vang lớn. Các cloud providers như AWS và Azure đang xây dựng các services chỉ để hỗ trợ platform engineering.
- Dự đoán: Khi các nhà cung cấp quy mô lớn khởi chạy các nền tảng ứng dụng nguồn mở của riêng họ, mô hình platform engineering sẽ đóng vai trò quan trọng và được ứng dụng phổ biến, giúp các tổ chức củng cố và tổ chức tốt các chương trình cung ứng phần mềm.
- Tiến bộ: Các nhà cung cấp quy mô lớn sẽ cạnh tranh để cung cấp các nền tảng ứng dụng nguồn mở, thúc đẩy hiệu quả và hợp nhất trên các môi trường multi cloud.
- Chiến lược thích ứng: Đầu tư vào các giải pháp bảo mật hỗ trợ các công nghệ và kiến trúc hybrid, cloud native.
5 - Bảo mật đám mây sẽ hợp nhất với các chiến lược quản lý rủi ro toàn doanh nghiệp
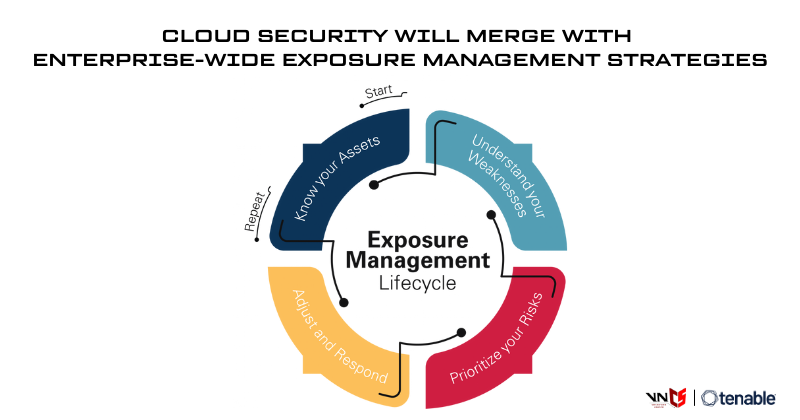
Để các chiến lược bảo mật có hiệu quả, cần một cách tiếp cận có hệ thống để tối ưu hóa quy trình quản lý rủi ro trên toàn doanh nghiệp. Với sự phát triển của CNAPP và công nghệ điện toán đám mây, các mô hình bảo mật như zero-trust và giám sát cấu hình liên tục sẽ trở thành tiêu chuẩn bảo mật trên tất cả các nền tảng công nghệ của doanh nghiệp.
Với việc sử dụng phương pháp quản lý rủi ro hợp nhất, doanh nghiệp có thể đánh giá và quản lý rủi ro bằng cách phân tích, ra quyết định và hướng dẫn một cách nhanh chóng. Từ đó, giúp giảm mức độ phức tạp và đi trước những kẻ tấn công.
- Dự đoán: Các công nghệ điện toán đám mây sẽ tiến bộ hơn nữa để cung cấp dữ liệu tình báo về những mối đe dọa tinh vi, từ đó, trở thành một phần không thể thiếu trong các chiến lược quản lý rủi ro của doanh nghiệp.
- Tiến bộ: Công cụ bảo mật cloud hiện đại đã phát triển để cung cấp thông tin chi tiết về cơ sở hạ tầng hybrid cloud, trở thành một phần quan trọng trong các chiến lược quản lý rủi ro của doanh nghiệp.
- Chiến lược thích ứng: Cần triển khai các chiến lược quản lý rủi ro liên tục nhằm xác định và đưa ra điểm cần ưu tiên khắc phục trên toàn bộ cơ sở hạ tầng và endpoints. Tích hợp rủi ro bảo mật trên cloud vào chiến lược quản lý lỗ hổng và các mối đe dọa bằng cách sử dụng dữ liệu tình báo về các mối đe dọa theo ngữ cảnh.
Năm 2024 được dự đoán sẽ là một năm bản lề của sự phát triển bảo mật điện toán đám mây. Khi các công nghệ ngày càng tiến bộ, đòi hỏi các tổ chức cần phải điều chỉnh chiến lược bảo mật của mình để đi trước các mối đe dọa mới nổi và bảo vệ toàn doanh nghiệp khỏi các mối đe dọa.
Những doanh nghiệp thành công trong công tác bảo mật sẽ tạo ra các chiến lược quản lý rủi ro toàn diện và bảo vệ môi trường điện toán đám mây trước tình trạng bối cảnh mối đe dọa đang ngày càng phát triển, bằng những cách:
- Áp dụng các nền tảng bảo mật ứng dụng gốc trên cloud tập trung vào định danh.
- Áp dụng công cụ hợp nhất để bảo vệ cơ sở hạ tầng hybrid và multi cloud.
- Tăng cường sự hợp tác giữa các nhóm bảo mật bằng việc sự dụng các công cụ hợp nhất.
- Tiêu chuẩn hóa môi trường phát triển và đánh giá mô hình “platform engineering” dựa trên các yêu cầu và những hạn chế về nguồn lực.
- Tích hợp các giải pháp bảo mật cloud với chiến lược quản rủi ro toàn diện của doanh nghiệp.
VNCS - đơn vị phân phối các giải pháp bảo mật của Tenable tại Việt Nam. Hãy liên hệ với chúng tôi để nhận những tư vấn bảo mật toàn diện và hiệu quả nhất!
Xem thêm:
Tấn công thay đổi giao diện Website Defacement và khuyến cáo từ các chuyên gia an ninh mạng
