


Tin hoạt động
Tấn công Ransomware sẽ chưa dừng lại sau hai sự cố an ninh mạng xảy ra với VNDIRECT và PVOIL. Nhận định và khuyến nghị từ chuyên gia ATTT tại VNCS.
Sự cố an ninh mạng làm gián đoạn toàn bộ hệ thống giao dịch của VNDIRECT trong hơn một tuần qua vẫn chưa hết “HOT” thì một vụ tấn công Ransomware nghiêm trọng khác nhắm vào PVOIL đã được ghi nhận vào ngày 2/4. Nhiều cơ quan, đơn vị lo lắng liệu hai sự cố này có nằm trong một chiến dịch Ransomware có chủ đích hướng đến các hệ thống CNTT trọng yếu của các cơ quan, doanh nghiệp tại Việt Nam?
Chỉ 8 ngày sau khi sự cố tấn công mạng làm mã hóa toàn bộ dữ liệu hệ thống của VNDIRECT được phát hiện, ngày 2/4, không gian mạng Việt Nam tiếp tục ghi nhận PVOIL bị tấn công bất hợp pháp có chủ đích theo hình thức ransomware, gây gián đoạn hoạt động toàn bộ hệ thống CNTT của doanh nghiệp. Với cả 2 sự cố này, các lực lượng chức năng về an toàn, an ninh mạng với chủ lực là A05 (Bộ Công an) và Cục An toàn thông tin (Bộ TT&TT) đã và đang cùng các chuyên gia tích cực hỗ trợ 2 doanh nghiệp khắc phục, xử lý các sự cố.
Những ngày qua, hệ thống giám sát không gian mạng Việt Nam của Cục An toàn thông tin ghi nhận xu hướng tấn công ransomware vào doanh nghiệp, tổ chức tại Việt Nam đang gia tăng. Việc các tổ chức, doanh nghiệp Việt liên tiếp phải đối mặt với sự cố tấn công ransomware thời gian gần đây đang khiến nhiều cơ quan, đơn vị lo lắng phải chăng đang có một chiến dịch tấn công ransomware nhắm vào các hệ thống thông tin trong nước.
Trao đổi với VietNamNet ngay sau khi PVOIL xác nhận bị tấn công, ông Ngô Quốc Vinh, Phó Tổng giám đốc Công ty cổ phần Công nghệ giải pháp quốc tế VNCS (VNCS Global), Giám đốc Kỹ thuật Công ty cổ phần Công nghệ an ninh không gian mạng Việt Nam (VNCS) nêu quan điểm: "Không gian mạng Việt Nam đang chứng kiến khá nhiều các cuộc tấn công ransomware, song hiện tại chưa xác định được đây là một chiến dịch tấn công có chủ đích hướng đến Việt Nam".
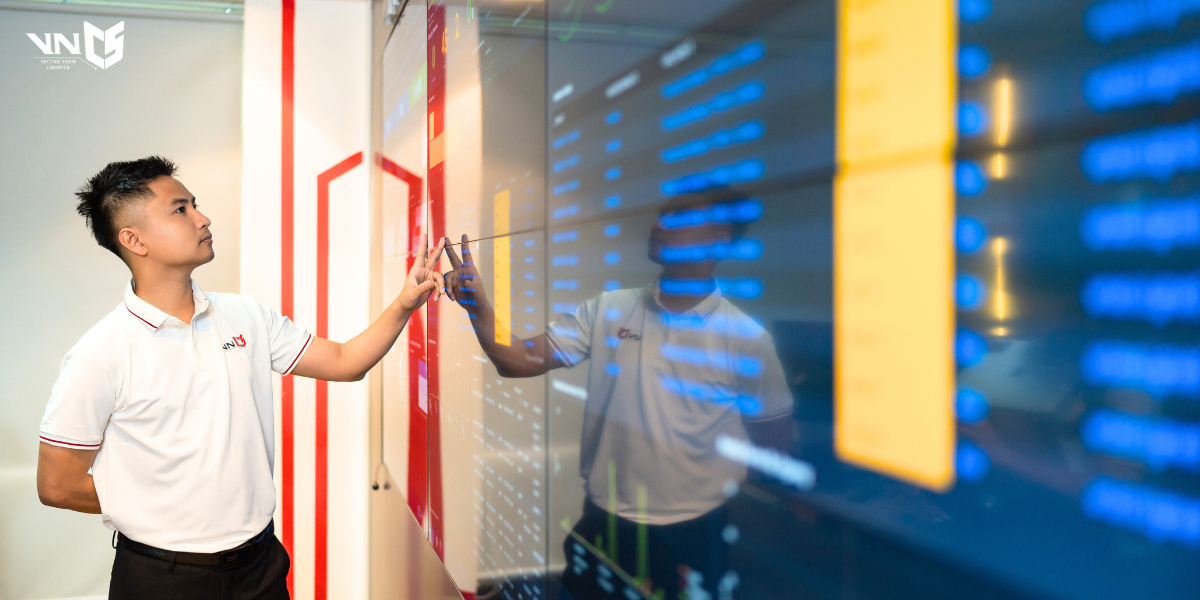
Ông Ngô Quốc Vinh - Phó Tổng giám đốc Công ty cổ phần Công nghệ giải pháp quốc tế VNCS (VNCS Global), Giám đốc Kỹ thuật Công ty cổ phần Công nghệ an ninh không gian mạng Việt Nam (VNCS)
Theo ông Ngô Quốc Vinh, một phần nguyên nhân khiến Việt Nam có tên trong nhóm nước hứng chịu nhiều cuộc tấn công dựa trên “Prior Compromised - Đã bị xâm nhập từ trước”, là bắt nguồn từ việc nhiều người dùng có thói quen sử dụng các phần mềm lậu/không hợp lệ được cung cấp miễn phí trên Internet. Từ đó, tạo điều kiện cho các tội phạm mạng có thể dễ dàng cài đặt mã độc bên trong nhiều hệ thống trong một khoảng thời gian khá dài.
“Các cuộc tấn công ransomware thường không khởi phát ngay mà hacker nằm vùng, chờ đến thời điểm thích hợp mới thực thi, chẳng hạn như đạt được mức độ ảnh hưởng lớn nhất và thu được nhiều lợi ích tài chính nhất. Không những thế, nhiều cuộc tấn công còn được “may đo” dựa trên đặc điểm hoạt động kinh doanh của đơn vị mục tiêu, thực thi đa hướng và vũ khí hóa bởi các công nghệ AI giúp tăng tỷ lệ thành công”, ông Ngô Quốc Vinh phân tích.
Nhận định đợt này sự cố tấn công ransomware sẽ chưa dừng lại sau các vụ nhắm vào VNDIRECT và PVOIL, song Giám đốc Kỹ thuật Công ty VNCS cho rằng, đến nay chưa có bằng chứng để khẳng định đang có một chiến dịch tấn công có tổ chức tập trung vào hệ thống của cơ quan, doanh nghiệp tại Việt Nam.
Những việc cần làm ngay để phòng chống tấn công ransomware

Các doanh nghiệp Việt được khuyến nghị cần chủ động hơn trong phòng chống tấn công Ransomware.
Theo ghi nhận của phóng viên VietNamNet, những ngày gần đây, nhất là sau sự cố vào VNDIRECT, đội ngũ chuyên gia bảo mật đã tiếp nhận nhiều yêu cầu hỗ trợ kiểm tra, đánh giá an toàn hệ thống của doanh nghiệp. Trên cơ sở phân tích tình hình, các chuyên gia đều cho rằng, các doanh nghiệp, tổ chức cần bật chế độ khẩn, tập trung triển khai các biện pháp cần thiết để có thể sẵn sàng ứng phó với các cuộc tấn công mạng, bao gồm cả tấn công ransomware.
Các doanh nghiệp, tổ chức được khuyến nghị cần chủ động hơn trong phòng chống tấn công ransomware. Ngoài việc rà soát lỗ hổng, tăng cường các giải pháp công nghệ, các doanh nghiệp, tổ chức lớn cần xây dựng đội ngũ chuyên trách về an toàn, an ninh mạng để bảo vệ hệ thống.
Song song đó, các đơn vị cũng cần đặc biệt quan tâm triển khai đầy đủ và thực chất mô hình bảo vệ 4 lớp theo khuyến cáo của Bộ TT&TT, trong đó có yêu cầu thuê dịch vụ giám sát an ninh mạng chuyên nghiệp để đảm bảo khách quan, khắc phục điểm yếu con người của hệ thống, phát hiện kịp thời khi hệ thống bị tấn công xâm nhập.
Từ kinh nghiệm hỗ trợ các doanh nghiệp trong và ngoài nước, ông Ngô Quốc Vinh nhấn mạnh, “phòng luôn hiệu quả hơn chống”, và đã đến lúc các doanh nghiệp cần quan tâm đầu tư an toàn thông tin bài bản hơn.
“Chiến lược ngắn hạn dành cho các doanh nghiệp, tổ chức là sử dụng ngay các dịch vụ đánh giá, vận hành và giám sát an toàn thông tin từ các tổ chức chuyên nghiệp. Còn về lâu dài, các đơn vị cần có một chiến lược dài hơn hơn để có thể tự chủ đảm bảo an toàn thông tin, xây dựng lộ trình đầu tư phù hợp cho một kiến trúc an toàn thông tin toàn diện”, ông Ngô Quốc Vinh đề xuất.
VNCS - đơn vị phân phối các giải pháp bảo mật và cung cấp các dịch vụ ATTT chất lượng hàng đầu tại Việt Nam. Trong đó, có các giải pháp và dịch vụ giúp bảo vệ toàn diện hạ tầng CNTT và hỗ trợ các tổ chức, doanh nghiệp chống lại các cuộc tấn công, đặc biệt là tấn công Ransomware một cách hiệu quả nhất. Hãy liên hệ với chúng tôi để nhận những tư vấn bảo mật toàn diện và hiệu quả!
Nguồn tin: Vietnamnet
Xem thêm:
Làm thế nào để bảo vệ tổ chức, doanh nghiệp trước các cuộc tấn công Ransomware?
Chuyên gia bảo mật từ VNCS khuyến nghị sau vụ VNDirect bị tấn công mạng
